



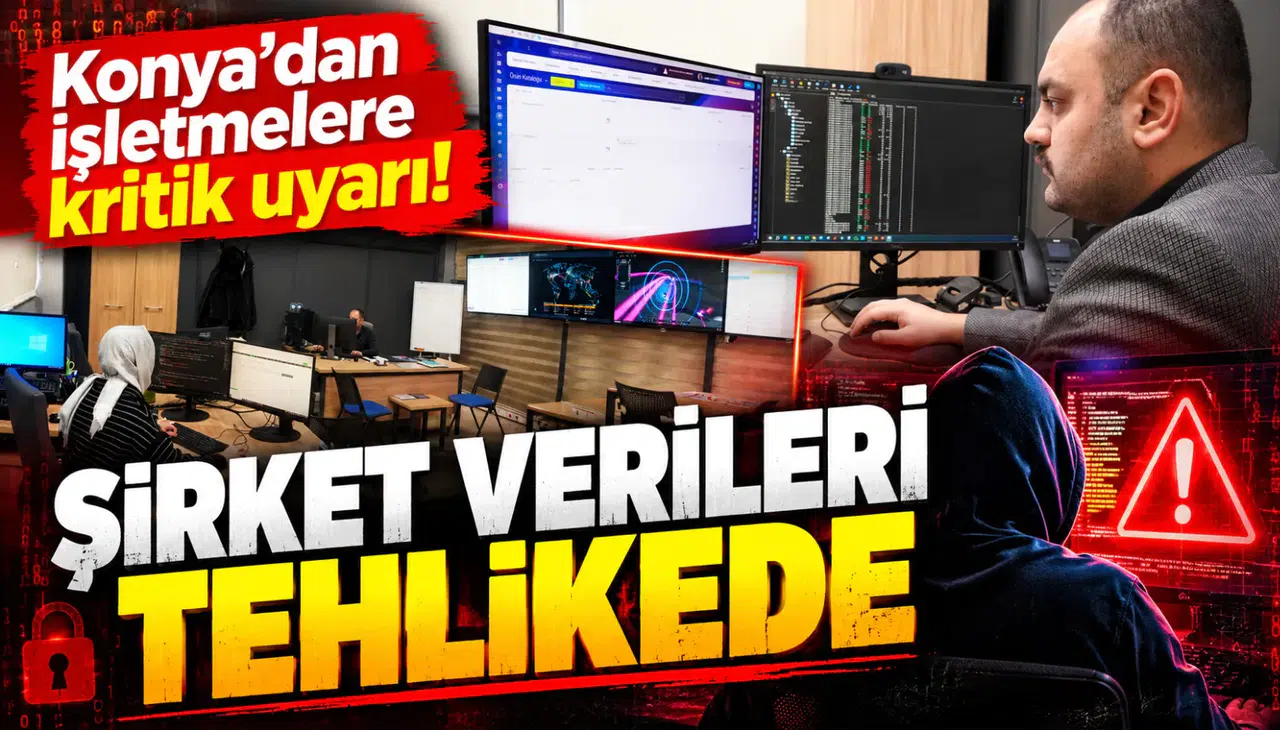
Konya Ticaret Odası Siber Güvenlik Merkezi, internet siteleri ve web sunucularında kullanılan PHP yazılımında tespit edilen kritik güvenlik açığına karşı işletmeleri uyardı. Güvenlik güncellemelerinin yapılmaması durumunda şirket verilerinin çalınabileceği, sistemlerin ele geçirilebileceği ve ciddi maddi kayıplar yaşanabileceği belirtildi.
Dünya genelinde çok sayıda internet sitesi ve dijital sistemin altyapısında kullanılan PHP yazılımındaki CVE-2024-4577 kodlu güvenlik açığı, özellikle belirli yapılandırmalara sahip Windows tabanlı sunucular için risk oluşturuyor. Açığın kötüye kullanılması hâlinde saldırganlar, savunmasız sunucularda kullanıcı yetkisine ihtiyaç duymadan zararlı kod çalıştırabiliyor.
Bu durum; internet siteleri, müşteri bilgileri, kurumsal veriler ve dijital altyapılar açısından ciddi güvenlik risklerini beraberinde getiriyor. Olası saldırılar sonucunda veri hırsızlığı, hizmet kesintisi, sistemlere yetkisiz erişim ve fidye yazılımı saldırıları yaşanabiliyor.
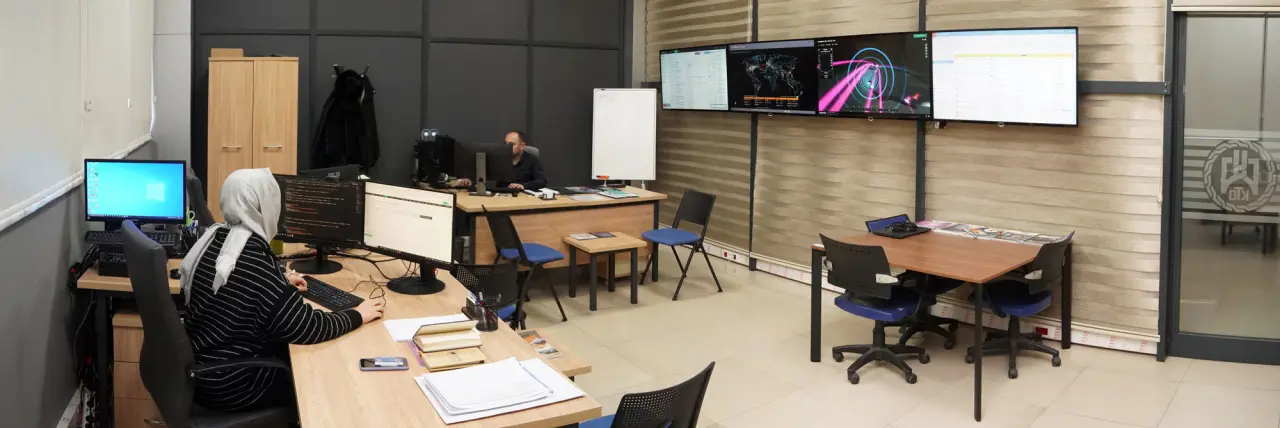
“KÜÇÜK BİR GÜVENLİK AÇIĞI, BÜYÜK KAYIPLARA NEDEN OLABİLİR”
Konya Ticaret Odası Siber Güvenlik Merkezi (KTOSGM) Yöneticisi Ahmet Küçükcambazlar, dijital sistemlerin güvenliğinin işletmelerin sürdürülebilirliği açısından büyük önem taşıdığını vurguladı.
İşletmelerin müşteri bilgilerinden finansal kayıtlara, sipariş süreçlerinden kurumsal iletişime kadar birçok kritik veriyi dijital sistemlerde sakladığını belirten Küçükcambazlar, zamanında yapılmayan yazılım güncellemelerinin bu bilgileri tehlikeye atabileceğini ifade etti.
PHP yazılımındaki açığın da bu risklerin önemli örneklerinden biri olduğunu kaydeden Küçükcambazlar, saldırganların güvenlik açığı bulunan sistemlere uzaktan müdahale ederek verilere erişebileceğini, internet sitelerini kullanılamaz hâle getirebileceğini ve işletmelerin faaliyetlerini aksatabileceğini belirtti.
Küçükcambazlar, işletmelerin saldırıya uğramayı beklemeden gerekli önlemleri alması gerektiğini vurgulayarak siber güvenliğin yalnızca teknik bir konu olmadığını; işletmelerin itibarı, müşteri güveni ve ticari faaliyetlerinin devamlılığı açısından da önemli olduğunu dile getirdi.
İŞLETMELERE GÜVENLİK GÜNCELLEMESİ ÇAĞRISI
KTOSGM Yöneticisi Ahmet Küçükcambazlar, işletmelerin bilgi işlem birimlerine ve internet sitesi hizmeti aldıkları firmalara mevcut sistemlerini vakit kaybetmeden kontrol etmeleri çağrısında bulundu.
Bu kapsamda PHP yazılımlarına yönelik güvenlik güncellemelerinin tamamlanması, risk taşıyan sunucu ayarlarının gözden geçirilmesi ve siber saldırılara karşı kullanılan güvenlik sistemlerinin güncel tutulması gerektiğine dikkat çekti.
Kritik verilerin düzenli olarak yedeklenmesi, sistemlerdeki olağan dışı faaliyetlerin takip edilmesi ve olası güvenlik ihlallerine karşı önlem alınmasının da önem taşıdığını belirtti.
“SİBER GÜVENLİKTE EN ETKİLİ YÖNTEM, ÖNCEDEN TEDBİR ALMAKTIR”
Siber saldırıların yalnızca büyük ölçekli şirketleri değil, dijital altyapı kullanan her büyüklükteki işletmeyi hedef alabileceğini belirten Küçükcambazlar, internete bağlı ve güncel olmayan sistemlerin potansiyel risk taşıdığını ifade etti.
Küçükcambazlar, tüm kurum ve işletmeleri dijital altyapılarını kontrol etmeye, güvenlik güncellemelerini tamamlamaya ve siber güvenlik konusunda daha duyarlı davranmaya davet etti.
Konya Ticaret Odası Siber Güvenlik Merkezi, işletmelerin dijital varlıklarının korunması, siber güvenlik farkındalığının artırılması ve olası tehditlere karşı önlem alınması amacıyla çalışmalarını sürdürüyor.